
DI YUJI NAKAMURA E SAM KIM
-
Hacker nordcoreani prendono di mira gli ethereum exchanges della Corea del Sud
-
Le Crypto-valute diventano strumento per riciclare denaro
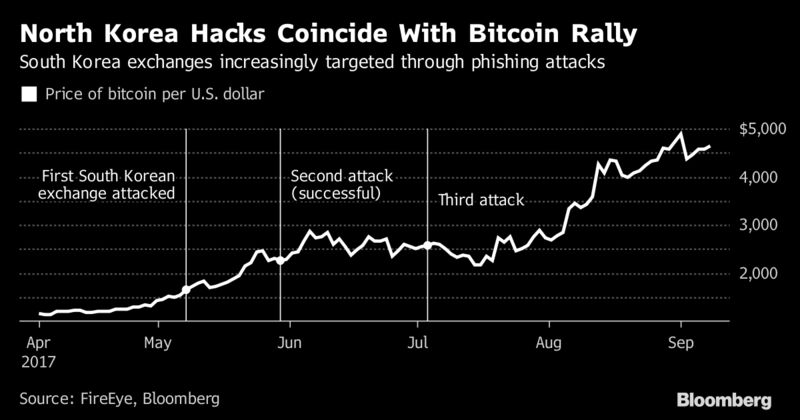
La Corea del Nord gestisce quello che la Corea del Sud crede sia un esercito di hacker che ha spostato la sua attenzione dallo spionaggio militare al furto in campo finanziario. L'Ufficio Reconnaissance General Bureau del regime, risponde direttamente a Kim Jong Un e tratta dalle operazioni di crimine-cibernetico in tempo di pace, allo spionaggio, alle interruzioni di rete ed impiega circa 6000 persone, come risulta da un rapporto del 2016 del Centro Internazionale di Cyber Policy presso l'Australian Strategic Policy Institute.
Nei recenti attacchi, la Corea del Sud potrebbe essere diventata un buon obiettivo non solo per la sua vicinanza a Pyongyang e per la lingua condivisa, ma anche perché, quest'anno, il paese è diventato uno dei centri di negoziazione più attivi con le cripto-valute . Il Bithumb di Seul, è il punto di scambio più grande del mondo per gli scambi ethereum. A giugno, sembra che gli hacker abbiano rubato informazioni sui clienti dal computer di un dipendente, senza che gli attaccanti siano stati identificati.
"Se arrivano più soldi per gli scambi in cripto-valuta, più persone comprano bitcoin e ethereum, e questi scambi diventano, sempre più , obiettivo di questo gruppo", ha affermato McNamara. Ha anche detto che finora non ha nessuna prova che il regime di Kim Jong Un abbia avuto interesse per scambi di cripto-valute al di fuori della Corea del Sud , ma non esclude niente per il futuro.
Oltre a queste operazioni sugli scambi, la FireEye ha dichiarato che un sito web - in lingua inglese - che riporta notizie sui bitcoin è stato violato dalla Corea del Nord, cosa che probabilmente permetterà agli hacker di identificare i visitatori del sito, che non ha voluto nominare, dichiarando di credere che la Corea del Nord preferisca orientarsi verso obiettivi più grandi rispetto a piccoli proprietari di criptovalute.
L'azienda aveva già detto di aver trovato una connessione tra Pyongyang e l'attacco di WannaCry di maggio e giugno scorsi, quando furono colpiti più di 300.000 computer in tutto il mondo. McNamara ha detto di avere segnali su hacker nordcoreani che si stanno impegnando nella ricerca di dati sulle cripto-valute.
Gli attacchi sugli scambi della Corea del Sud sono stati portati con il cosiddetto phishing, o con email che nascondono file che colpiscono con malware degli specifici obiettivi. FireEye ha identificato questo malware, come PEACHPIT ed ha fornito esempi di documenti a cui è stato allegato, tra cui uno pubblicato dallo Hyundai Research Institute di Seoul sullo stato delle industrie bitcoin. Quando è stato contattato l'autore del documento, ha confermato di averlo scritto nel 2014, ma di non sapere che qualcuno lo avesse distribuito nuovamente come un comunicato stampa di quest'anno.
Il gruppo che sta dietro questo hackeraggio , che FireEye ha identificato come TEMP.Hermit, si è rivelato da un furto di bitcoin e da un attacco del 2015 sull'industria nucleare della Corea del Sud. Agli hacker sono anche risalite altre compagnie di security, lo scorso anno durante un attacco alle app e alla messaggistica aziendale della Samsung Electronics Co. e, in particolare, durante la violazione della Sony Corp.’s film studio, quando l'FBI accusò la Corea del Nord.
"Sono personaggi piuttosto abili rispetto ad altre attività nordcoreane che conosciamo", ha affermato McNamara. "Sono stati fantasiosi per il modo in cui usano le loro capacità di spionaggio".
Secondo FireEye, il malware usato per hackerare i bitcoin è ricollegabile al gruppo sospettato di aver attaccati i sistemi di pagamento delle banche globali, lo scorso anno. L'FBI sta analizzando anche il collegamento della Corea del Nord con il furto di 81 milioni di dollari passato per la New York Fed lo scorso anno, come ha riferito Bloomberg Markets il mese scorso.
FireEye ha detto che se gli hacker volessero convertire bitcoin o etereum in dollari o in won sudcoreani, probabilmente prima dovranno scambiare le criptovalute in valute-più-difficilmente-rintracciabili come Monero e solo dopo scambiarle con fiat currency. Una tecnica simile è stata usata il mese scorso per svuotare i portafogli bitcoin di WannaCry.
Yuji Nakamura e Sam Kim
Fonte: https://www.bloomberg.com
michele d'onofrio 13 settembre 2017
A parte quello che dice GioCo, leggendo l'articolo ho imparato con immenso stupore che:
- TRE attacchi di cui UNO andato a segno sono, per Bloomberg, «numerosi attacchi»;
- Kim Jong Un e tutta la sua equipe sono strasicuri di avere il massimo dell'hakeraggio mondiale a disposizione poiché non sembrerebbero prendere minimamente in considerazione l'idea che ciò che fanno loro alla "Corea de Sud" non possa farlo la "Corea del Sud" a loro;
- che puntare a ridurre del 90% le esportazioni del settore tessile di un paese dovrebbe essere una notizia da riportare per quello che è, un atto criminale, ma bloomberg si guarda bene dal farlo;
- così come si guarda bene dal divulgare notizie non confermate, tanto che pubblica questo articolo basato sulle dichiarazioni di un ricercatore di una società statunitense di sicurezza in rete che, come si può immaginare, è "senz'altro" lontana da ogni conflitto di interesse sull'argomento.
Stendiamo un velo pietoso sul fatto che lo stesso ricercatore si sia sentito in dovere di dire di non avere prove circa l'interesse di Kim Jong nei confronti delle criptomonete