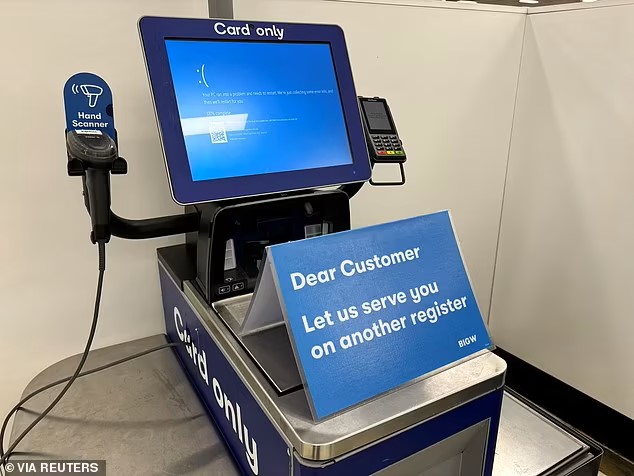
Cosa c'è dietro il blackout di Microsoft?

Gli esperti rivelano la verità dietro il blackout che ha colpito le principali banche, aziende e canali di informazione e dicono che non si può escludere un attacco informatico.

Cosa c'è dietro il blackout di Microsoft?

Il blackout mondiale che ha colpito i sistemi informatici di Microsoft evidenzia in maniera plastica l'assoluta mancanza di una difesa reale contro gli eventi che ci privano, anche solo fortuitamente, del supporto tecnologico. Che sia un blackout tecnico, o un boicottaggio, questa incredibile situazione dovrebbe spingere a una seria riflessione la classe politica e dirigente del mondo occidentale, e non solo. Sorge spontanea la domanda: in che mani siamo? Immaginate, in regime di moneta digitale, cosa potrebbe scatenarsi in una eventualità simile, quando a essere bloccati non siano più gli aerei ma i nostri conti correnti?

Ma il motivo di interesse per le vicende di CrowdStrike, l'azienda coinvolta, riguarda ancora, tanto per cambiare, Donald Trump: nel 2019 aveva menzionato Crowdstrike nel tentativo di depotenziare l'indagine condotta nel 2016 da parte della società informatica per conto del Partito democratico americano sulla violazione dei suoi sistemi informatici. Il risultato di quell'analisi, infatti, aveva individuato in cyber criminali russi le mani dietro il presunto attacco, che avevano l'obiettivo di inquinare la campagna elettorale. Si erano a quel punto diffuse numerose teorie a carico di CrowdStrike per ridicolizzare le conclusioni della sua investigazione, molte delle quali sposate da Trump stesso.

Da dailymail.co.uk, 19 luglio 2024

Microsoft è stata colpita da un “massiccio evento informatico”, con crolli di computer che hanno avuto ripercussioni drammatiche sulle operazioni a livello globale.

Almeno 48 servizi australiani hanno subito interruzioni dal pomeriggio di venerdì, tra cui supermercati, banche, telco, servizi di streaming e PC.

Ma anche i britannici si sono svegliati e hanno scoperto che anche il software e l'hardware di Microsoft sono stati colpiti, con aeroporti, ferrovie e ambulatori medici tra coloro che hanno segnalato problemi.

Parlando con il MailOnline, gli esperti hanno rivelato la causa del massiccio blackout - e dicono che non si può escludere un attacco informatico.
CrowdStrike, l'azienda potenzialmente responsabile del disastro, sta “lavorando attivamente con i clienti” colpiti e ha dichiarato che “non si tratta di un incidente di sicurezza o di un attacco informatico”.

COSA È ACCADUTO?

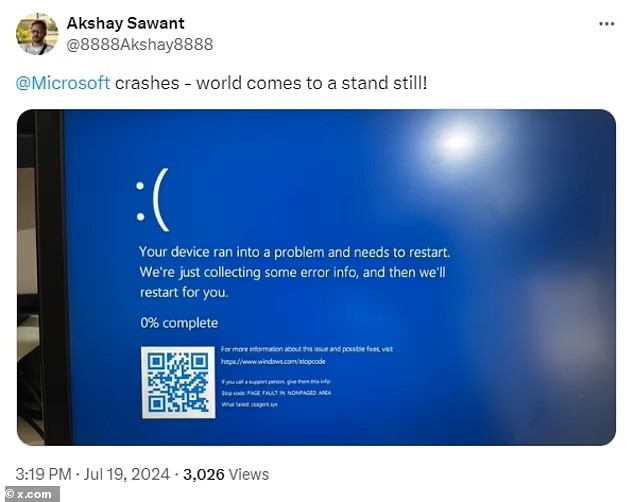
Venerdì pomeriggio, i computer di tutta l'Australia hanno iniziato a bloccarsi ripetutamente e a visualizzare la “schermata blu della morte”.

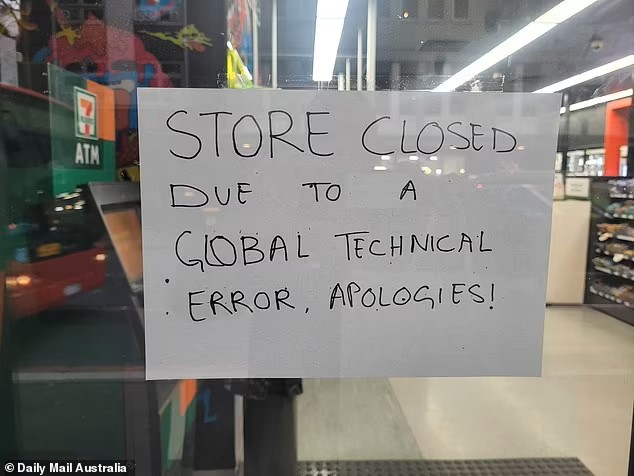
Sono stati colpiti i clienti di negozi come Woolworths e Bunnings, di banche come NAB e Commonwealth, di servizi di telecomunicazione e streaming e di PC domestici e di lavoro.

Nel frattempo, i tabelloni delle partenze degli aeroporti si sono guastati, spingendo il personale delle compagnie aeree a consigliare ai clienti di “cercare su Google” quando i loro voli sarebbero partiti.

Il dottor Mark Gregory, professore associato presso la School of Engineering della RMIT University, ha dichiarato che l'interruzione è stata causata dal software di sicurezza CrowdStrike utilizzato da Microsoft, che ha provocato il blocco dei computer.

Si ritiene che un aggiornamento di uno dei prodotti software di CrowdStrike, chiamato Falcon, abbia “mandato in tilt” i computer con Windows, rendendoli inutilizzabili.

L'interruzione quasi globale sembra essere stata causata da un guasto ai sistemi associati al software di monitoraggio della sicurezza degli endpoint CrowdStrike Falcon”,

ha spiegato.

CrowdStrike è un fornitore globale di soluzioni software multinazionale.

In Australia, molte aziende e organizzazioni hanno riscontrato un guasto ai loro sistemi software a causa dell'interruzione del sistema software.

L'affidamento a soluzioni software globali gestite centralmente può comportare rischi significativi per la sicurezza”.

I dipendenti di tutto il mondo si sono riversati su X/Twitter per festeggiare il fatto di poter uscire prima dal lavoro il venerdì perché i loro PC non funzionavano.

Mentre l'Australia è stata la prima a sentire il peso dell'interruzione, anche la Gran Bretagna sta vivendo il caos di venerdì mattina, con Sky News e CBBC impossibilitate a trasmettere in diretta.

I tabelloni delle partenze degli aeroporti di Gatwick ed Edimburgo si sono improvvisamente spenti, mentre il personale dell'NHS ha raccontato di essersi collegato per scoprire che i sistemi non clinici sono fuori uso e che i pazienti non possono prenotare appuntamenti.

La squadra di calcio Blackburn Rovers ha persino twittato per dire che il suo sistema di biglietteria online sta subendo un'interruzione “fuori dal nostro controllo”.
È UN ATTACCO INFORMATICO?

Jake Moore, esperto di tecnologia e consulente per la sicurezza di ESET, concorda sul fatto che si tratta probabilmente di un “errore tecnico” di CrowdStrike, ma afferma che non si può escludere un attacco informatico.

Al momento è più probabile che si tratti di un grosso guasto tecnico, ma il fatto che sia possibile è estremamente preoccupante”,

ha dichiarato Moore al MailOnline.

Se non altro, questo farebbe sì che gli attori delle minacce prendano nota di questa particolare interruzione e del danno potenziale che può causare”.

La professoressa Jill Slay, titolare della cattedra di cybersicurezza presso l'Università dell'Australia Meridionale, ha dichiarato che in questa fase è “troppo presto per trarre conclusioni”, ma che un attacco non è impossibile.

Sebbene l'interruzione possa facilmente essere il risultato di una configurazione errata da parte di una di queste aziende o di una “interferenza” tra i prodotti, l'impatto globale è enorme”, ha affermato.

È possibile che ci sia una violazione della sicurezza, ma per me è istintivamente improbabile”.

L'esperto informatico Troy Hunt ha dichiarato a Seven News che la crisi catastrofica non riguarda tutti i computer Microsoft Windows, ma molti di essi.

Hunt ha dichiarato che CrowdStrike crea prodotti antivirus che vengono aggiornati regolarmente con nuove definizioni di virus.

Vengono eseguiti in uno spazio molto privilegiato sul PC, il che significa che hanno molto controllo”, ha detto.

Sembra che abbiano rilasciato un aggiornamento sbagliato, che attualmente sta distruggendo ogni macchina che lo accetta.

Potrebbe volerci un bel po' di tempo per riavere quelle macchine in tempo”.

Toby Murray, professore associato presso la School of Computing dell'Università di Melbourne, ha convenuto che CrowdStrike Falcon è un “software piuttosto privilegiato”.

È in grado di influenzare il comportamento dei computer su cui è installato”,

ha dichiarato il professor Murray.

Se Falcon ha subito un malfunzionamento, potrebbe causare un'interruzione diffusa per due motivi: uno, Falcon è ampiamente diffuso su molti computer e due, a causa della natura privilegiata di Falcon”.
QUAL È LA RISPOSTA UFFICIALE?

Microsoft ha inviato a MailOnline una dichiarazione:

Siamo consapevoli del problema che interessa un sottoinsieme di clienti. Siamo consapevoli dell'impatto che questo può avere sui clienti e stiamo lavorando per ripristinare i servizi per coloro che stanno ancora sperimentando interruzioni il più rapidamente possibile”.

CrowdStrike ha dichiarato di essere a conoscenza di segnalazioni di crash sul sistema operativo Windows di Microsoft relative al suo sensore Falcon.

Il suo CEO George Kurtz ha scritto su X:

CrowdStrike sta lavorando attivamente con i clienti colpiti da un difetto riscontrato in un singolo aggiornamento dei contenuti per gli host Windows. Gli host Mac e Linux non sono interessati. Non si tratta di un incidente di sicurezza o di un attacco informatico. Il problema è stato identificato, isolato ed è stato distribuito un fix. Rimandiamo i clienti al portale di supporto per gli ultimi aggiornamenti e continueremo a fornire aggiornamenti completi e continui sul nostro sito web. Il nostro team è completamente mobilitato per garantire la sicurezza e la stabilità dei clienti di CrowdStrike”.

Microsoft 365 ha dichiarato: “I nostri servizi continuano a subire continui miglioramenti mentre noi continuiamo a intraprendere azioni di mitigazione.

Ci aspettiamo che gli utenti continuino a vedere un graduale sollievo mentre continuiamo a mitigare il problema”.

Il Coordinatore nazionale per la sicurezza informatica (National Cyber Security Coordinator), che consiglia il governo australiano in materia di politica informatica, ha informato gli utenti che l'interruzione dei servizi non è dovuta a un hackeraggio.

Ha dichiarato:

Non ci sono informazioni che facciano pensare a un incidente di sicurezza informatica. Le nostre informazioni attuali indicano che l'interruzione è legata a un problema tecnico con una piattaforma software di terzi utilizzata dalle aziende interessate”.
QUALI SONO LE IMPLICAZIONI PIÙ AMPIE?

L'episodio non fa che sottolineare quanto la società sia ormai “dipendente dalla tecnologia”.

La società dipende dalla tecnologia ed è per questo che dobbiamo disporre di controlli sia tecnici che non tecnici per proteggerci in caso di problemi, siano essi dolosi o meno”, ha dichiarato Adam Pilton, consulente senior per la sicurezza informatica di CyberSmart.

I social media sono infiammati da utenti che riferiscono di non essere in grado di lavorare e un utente su Reddit ha persino dichiarato di aver commentato solo per entrare nella storia del giorno in cui CrowdStrike ha messo fuori uso Internet!”.

Questo è il motivo per cui tutte le aziende devono pianificare e prepararsi. Come stiamo vedendo, un'enorme dipendenza da singoli fornitori può far crollare le catene di approvvigionamento”.

Mark Lloyd, business unit manager dell'azienda di supporto informatico Axians UK, ha definito l'interruzione del servizio un “forte promemoria” di quanto il mondo sia dipendente dai servizi cloud.

Dagli strumenti di produttività alle infrastrutture critiche, gran parte della tecnologia si basa su piattaforme cloud”, ha dichiarato Lloyd.

Questa interruzione mostra l'immenso potere e la portata di questi servizi.

Anche i più grandi colossi tecnologici non sono immuni da interruzioni, e la necessità di piani di ridondanza e di ripristino d'emergenza solidi è più che mai fondamentale in questi tempi”.

https://www.dailymail.co.uk/sciencetech/article-13650599/microsoft-outage-cyberattack.html

Commenti (59)

Per commentare accedi all area riservata con un account abilitato.

Mostra commenti 59 caricati
    1. Speed33 22 luglio 2024

      C'e un altro possibile aspetto: essendo il mondo dipendente da tali aziende, le stesse potrebbero ricattare gli utenti e chiedere una sorta di "risarcimento" per il ripristino della normalita'. Non mi stupirei se cosi' fosse, considerando da chi sono possedute tali aziende di software...

    1. Phantom 20 luglio 2024

      Non è la prima e non sarà l'ultima volta che gli aggiornamenti fanno danni,solo che questa volta il danno è grosso.Non capisco perché gli aggiornamenti non vengano fatti da Microsoft direttamente,ovvio è meglio pagare poco qualcuno per farli e i risultati sono questi.L'unico consiglio che posso dare è bloccare gli aggiornamenti e installarli solo dopo pochi giorni,per vedere se non hanno avuto problemi.

    1. TizianoS 19 luglio 2024

      La società di cyber sicurezza "Crowdstrike" porta un nome strano, penso voglia dire "colpo alla folla (di minacce)"(?).
      Il caso capitato ieri potrebbe dipendere solo da un banale errore di programmazione, oppure essere una prova di collasso digitale in presenza di un conflitto generale.

    1. Arthur 19 luglio 2024

      Cosa c'è dietro al blackout?
      Bene, facciamo un po' di sana (e divertente) dietrologia.

      Ipotesi 1.
      È un bug informatico.
      Bello grosso, diffuso su scala planetaria, ma niente di più.
      Anche una tempesta solare (flare) di livello X può fare danni, anzi, danni molto più gravi.
      Tutto qui.

      Ipotesi 2.
      Qualcuno (fuori dall'Occidente) ha sabotato per colpire l'anglosfera.
      Avvertimento all'anglosfera...

      Ipotesi 3.
      Qualcuno (in Occidente) ha sabotato con l'obiettivo di colpire Bill & Co. oppure colpire gli azionisti di Crowdstrike (sempre la stessa gente della nota lobby) o colpire entrambi.

      Ipotesi 4.
      È un avviso mafioso della nota lobby, del tipo "attenti a cosa fate, che facciamo piombare il mondo nel caos".

      Ipotesi 5.
      È un esperimento di Bill.

      Ipotesi 6.
      Prove generali di qualche porcata futura in stile covid.
      Futuro attacco alieno?

      Ipotesi 7.
      Semplice tattica che fa uso di psyop per stressare la plebe.
      Stress e ansia da riversare addosso alla massa.

      * * *

      Se avete altre ipotesi, fatevi avanti.

    2. oriundo2006 20 luglio 2024

      A prescindere da chi ha fatto che cosa, questo e' uno stop a Microsoft e dunque a Gates.
      Dimostrando la fragilita' di questo sistema imperniato su di un gestione monocratica dell'elettronica e dei suoi programmi, necessitera' sempre di piu' l'allontanamento da gestionari simili e favorira' la ricerca e l' implementazione di soluzioni alternative.
      Un colpo enorme per la credibilita' dell' occidente nella sua capacita' di essere 'il meglio', di potere sovraintendere unilateralmente l'evoluzione della tecnica.
      Anche qui non piu' potere di uno solo ma potere di una struttura composta da piu' attori e da piu' risorse ( cosa essenziale ).

    3. Gino 23 luglio 2024

      I 'servizi' di crowdstrike

      vengono eseguiti in uno spazio molto privilegiato sul PC, il che significa che hanno molto controllo

      crowdstrike:
      fondata nel 2011, dal 2012 Shawn Henry oversees all security aspects of CrowdStrike

      chi è Shawn Henry?
      nonostante sia personaggio pubblico di alto livello, stranamente wikipedia non ce lo spiega.

      >

      cowdstrike = FBI

      da parte mia, nessuna ipotesi particolare,
      notando però che per un verso l'incidente informatico è stato senz'altro eccezionale (forse il più eclatante finora avvenuto al livello mondiale) e per altro verso collocandosi nel molto breve intervallo temporale che ha separato il tentativo di assassinio di Trump e le 'dimissioni' di Biden

    1. Bertozzi 19 luglio 2024

      Attacco informatico o disguido, il fatto - su cui nessuno si sofferma - è che Microsoft è un servizio e se non va deve rispondere e pagare di tasca propria tutti i suoi clienti nel mondo che per tot tempo non hanno potuto usarlo. Fine. Il tuo black out può avermi creato problemi anche economici, e non ho nessun bisogno di provarlo, visto che quando ti compro, Microsoft non mi si dice "forse ogni tanto si pianta", per cui sei inadempiente o truffatore se poi cio' che mi vendi si pianta quando vuole lui. Eppure non mi pare che nessuno gli abbia chiesto nulla, in pecunia, o almeno non è l' argomento cardine del momento, e il buon Gates se l' è cavata con un "ops" e tutto finito.
      L' impunibilità e potere di sta gente si vede soprattutto in questi momenti, la maggior parte delle persone non prende nemmeno in considerazione di chiedere conto o rifarsi su certi semi dei moderni.
      Sono al di sopra di ogni legge.

    2. uomospeciale 19 luglio 2024

      In effetti le persone comuni ben difficilmente farebbero causa a Microsoft o Google, ma voglio sperare che almeno a livello di grandi aziende o di stati, saranno state previste clausole di rimborso danni.
      Perché i danni ci sono stati, e parecchi.

    1. TMH 19 luglio 2024

      Sono tecnico informatico da ormai quattordici anni e mi son sempre autodefinito "tecnico fuori protocollo" in quanto certi punti fermi nel mio mestiere si basano su concetti di fatto erronei ma che, nella maggior parte delle situazioni, vengono visti come utili ipso facto. Io ho sempre rifiutato tali concetti cercando di snocciolare il più possibile quanto potesse esserci "dietro le quinte".

      La sicurezza informatica, come un normale utente potrebbe immaginare, non esiste, non è mai esistita e non esiterà mai. Perché? Perché salvaguardare una certa tipologia di dati non sarebbe utile. Spesso e volentieri i presunti mezzi di sicurezza sono i primi, contrariamente alla loro dichiarata natura, a carpire informazioni, utilizzate per gli scopi più vari (tra i quali vi è anche l'addestramento di quella "Intelligenza Artificiale" o "IA" che sia, formata con il nostro tacito, inconsapevole nonché quotidiano consenso).

      Gli attacchi informatici hanno, dunque, sempre un preciso scopo mai dettato da fatalità (anche se le stesse fatalità sono spesso mosse a giustificare quanto accaduto) e mai riconducibile ad alcun tipo di giustificazione "politically correct".

      Nella silenziosa, ordinata confusione dell'etere, volta dopo volta fuggono pezzi interi di un puzzle che, come una figura nella bruma, è visibile solo per qualche istante prima di dissolversi in mille frammenti di specchio che riflettono casualmente pezzi di verità persi nel nulla.

    1. gix 19 luglio 2024

      Non sono un esperto in tecnologia, ma combatto ogni giorno con l'estrema precarietà dei programmi di servizio e gestione, in ambito contabile e amministrativo. Non parliamo di progettazioni e sviluppi di tipo scientifico, in teoria parliamo di processi che tuttosommato rimangono abbastanza costanti nel tempo, eppure l'impressione è che il crash sia sempre dietro l'angolo.
      Poche sere fa, voglia di gelato improvvisa, entro dentro una gelateria, diciamo così, di queste stilizzate da gente che in teoria sa quello che piace alla gente. Ambiente moderno-minimalista-asettico; potrebbe facilmente sembrare il pronto soccorso di un ospedale appena ristrutturato e ripulito. La sottile strategia di marketing suggerisce il richiamo alla tradizione dei maestri gelatai del passato (quelli si che lo sapevano fare), rivisitata in chiave moderna e, se possibile, anche tecnologico-ecologista (i maestri non avrebbero potuto...). E' il momento di pagare, ma non c'è cassa, del resto c'è solo una ragazza addetta al servizio, che deve fare tutto. Quindi, per pagare, c'è una specie di totem, ovviamente il contante non solo non è accettato, ma nemmeno previsto come metodo di pagamento. Una coppia davanti a me va per pagare con bancomat e il totem, nuovissimo, si blocca. Non c'è verso di trovare una alternativa per il pagamento, si prospetta una lunga e imprevedibile attesa, dal momento che la povera ragazza addetta deve chiamare un assistente che da remoto deve resettare tutto sperando di risolvere il problema. L'attesa è effettivamente abbastanza lunga, una mezz'ora circa. Riesco a pagare, dimentico di acquistare un pò d'acqua ma ci rinuncio, visto il rischio che si corre davanti al totem. E, signori, stiamo parlando di un semplice gelato...

    1. solar_system 19 luglio 2024

      Basta usare un S.O. con base UNIX/ kernel LINUX. Purtroppo al giorno d'oggi quasi nessuno (incluso gli "esperti informatici") ha un'idea approfondita del S.O. che stanno usando, complice anche "l'indottrinamento" delle varie università informatiche che certe volte diffondono delle scemenze assurde.
      Negli anni '80 e '90 del secolo scorso il 90% degli utilizzatori di un computer sapeva usare la riga di commando, terminale e simile. Oggigiorno tutti usano sistemi operativi --> S.O. (es. android) senza avere la più pallida idea di cosa siano; spesso sento anche dire che a loro avviso un S.O. è sinonimo del dispositivo fisico che stanno usando.

      Oggi conta la "moda", "l'essere ben visti" e roba simile. Sono sempre ben disposto a dare gratuitamente la mia vasta conoscenza in campo informatico ma, purtroppo, oggi è difficile trovare persone in grado di ragionare per conto loro oppure sono troppo pigri per farlo.

      Infine, affidarsi ciecamente ad un pezzo di plastica con nanocircuiti parzialmente in oro dove scorrono 0 ed 1 (on/off) è da folli, ma nonostante ciò lo fanno quasi tutti quotidianamente.
      Non esiste e non esisterà nessuna "intelligenza artificiale" (es. crowdstrike, gpt, ecc..) nei prossimi secoli per il semplice fatto che l'intelligenza dell'uomo odierno è molto limitata. Un stupido programma sarà sempre il riflesso dei suoi ideatori.

    1. ws 19 luglio 2024

      Prove generali del "non avrai nulla e morirai felice" ( con un click)

    1. GioCo 19 luglio 2024

      Microsoft versione corretta: "siamo spiacenti di informarvi che i nostri software di sicurezza sono di base insicuri, rendono la vostra vita impossibile e sono stati concepiti per permettere a terze parti ignote di mandare in fumo qualsiasi idea di sicurezza voi abbiate... Ma ehi, sono cose che capitano nell'Impero della paranoia !".

      I cicli di sviluppo del sw sono organizzazioni aziendali spremicervelli che riducono la produttività a presa per il culo. Gli sviluppi sono spesso demandati all'I.A. che "produce codice" del tutto fuori controllo, perché tu al tempo T non puoi mai dire quale apprendimento ha generato quale codice e quali bug potenziali "nascosti" quel codice può contenere. Dato la pressione e la fretta, ci si deve fidare. Quindi abbiamo l'impero del Male basato sulla fiducia che si basa su modifiche correttive di codice di sicurezza del tutto fuori controllo. Perché nessuno sa dire cosa stia facendo quel codice per davvero e nessuno se ne preoccupa. Cosa mai potrebbe andare storto ?!?

    1. pieros 19 luglio 2024

      Oggi i computer, domani l'elettricità che sarà sempre più richiesta per tutto.
      Un bel blackout selettivo ed anche il più restio si piegherá

    1. emilyever 19 luglio 2024

      Stamattina il mio notebook non aveva connessione: era una cosa strana perchè il modem funzionava e così pure il suo collegamento alla tv, solo il pc. Telefonato a fastweb perchè non era mai successo una cosa del genere, loro mi hanno risposto che c'era un malfunzionamento generale e che avrebbero provveduto ecc. Poi è andato tutto a posto verso le 9.30 e quando ho riacceso ho letto di questa notizia. Sono stata colpita anch'io? credo di sì, perchè se dipende da fastweb ogni mezz'ora mi mandano messaggi di aggiornamento sul loro intervento o mandanom un tecnico in giornata.

    2. LuxIgnis 19 luglio 2024

      Onestamente non credo. Ma tutto può essere. Disconnessioni di questo tipo sulla rete sono relativamente frequenti.

    1. uomospeciale 19 luglio 2024

      Tra un po di anni, molti resteranno chiusi fuori dalle loro case "smart" per colpa di una serratura "smart" senza poter arrivare per tempo al cesso "smart" e facendosi addosso la cacca "smart"😂

    2. Astronauta 19 luglio 2024

      Erameglio se tutto rimaneva diversamente smart.
      Prima il mondo era intelligente poi e’arrivato lo smart e siamo imbecilliti.

    3. ws 19 luglio 2024

      per fare " decrescere " le masse serve appunto una "deficienza artificiale"

    4. Astronauta 19 luglio 2024

      Operazione compiuta…pero’
      Houston abbiamo un problema, un bel problema

    1. mago 19 luglio 2024

      Lo dissero che forse poteva capitare ed è capitato..bei tempi quando scavallammo dal 1999 al 2000 il 31 dicembre erano tutti preoccupati tanto da fare una unità di crisi ma finì in una bolla di sapone ora sono cambiati i tempi gli uomini e le condizioni.

    2. uomospeciale 19 luglio 2024

      Mancano le competenze tecniche e informatiche.
      Oggi chiunque sa usare un cellulare, o un computer:
      ( ma se si parla di computer, già cominciano a essere in pochi )
      Comunque usare è una cosa, sapere come è fatto e funziona un PC, come assemblarlo o ripararlo, è ben altra faccenda.
      Una volta non era così....Ma negli ultimi anni il livello di competenza di chi usa la tecnologia si è abbassato in modo drammatico.

    3. LuxIgnis 19 luglio 2024

      E' più complesso e quindi come ogni sistema complesso più fragile.
      Un po' come le automobili di oggi. Il motore è lo stesso principio ma vi sono tutta una serie di meccanismi che interagiscono fra loro, compresa una centralina, cioè un computer, che quando impazzisce butti l'auto anche se funziona perfettamente.
      Una volta, se ci capivi un poco, un motore te l'ho aggiustavi da solo. O per lo meno sapevi qual era il problema e cosa fare.
      Così è per i pc moderni, più complessi e quindi anche se sembrano solidi se hai un problema è difficile venirne a capo.
      Meglio avere un backup pronto del sistema integro e aggiornamenti vari nel tempo e in 15 minuti riporti il pc come nuovo.
      Non è solo il livello di competenza che si è abbassato, è proprio che è più difficile capirci qualcosa.

    4. uomospeciale 19 luglio 2024

      Guarda la faccenda centraline, automobili, e adas è a dir poco scandalosa.
      Un pò alla volta ci hanno sottratto la proprietà delle nostre auto, e grazie agli adas sempre più invasivi come l'intelligent speed assistant, ( ISA ) ci stanno togliendo anche il controllo mentre le guidiamo.
      Volevo comprarmi un altra auto nuova, per poi togliere tutta quell'immondizia con le mie mani, ma in fondo la macchina ormai non la uso quasi più, e tra l'altro se lo facessi invaliderei subito la garanzia...
      Mi tengo quelle che ho già, e pace.

    5. LuxIgnis 19 luglio 2024

      Io sono stato anche un fervente motociclista.
      Ho portato il motorino da quando avevo 12 anni (lo so non potevo ma...) E sapevo smontarlo e rimontarlo quasi a occhi chiusi. Ora su un motorino moderno non si è più in grado di cambiare una candela perché devi smontare un bel po' di roba per arrivarci.
      Anch'io alla fine vado a piedi. Non sono nemmeno tanto convinto di rinnovare la patente che mi scade fra poco.

    6. mago 19 luglio 2024

      stanno togliendo le competenze per accentrarlec ai soliti, noi avevamo accesso a tante cose ora ci hanno segato.ci hanno pure portato via le chiavi dei rack,e se capita qualcosa devi chiamarli sempre se ti rispondono.

    7. ws 19 luglio 2024

      Non sono nemmeno tanto convinto di rinnovare la patente
      
      Senza patente andrai a piedi anche per la spesa...

    8. LuxIgnis 20 luglio 2024

      Che è quello che già faccio. 1km all'andata e 1km al ritorno e zaino in spalla.

    1. alduccio 19 luglio 2024

      Il giorno dopo la (ri)presa del potere della bor der Line stranamente l'Occidente ha subito un dannosissimo crash informatico. La cosa comica è che fino ad ora per ogni piccola puttanata che succedeva era sempre colpa degli hackers russi, mentre invece ora..d'altronde non si può mica ammettere pubblicamente la verità, sarebbe troppo per la massa suggestionata e per i fantastamiliardi della California che si volatizzerebbero.
      (da tempo vorrei passare a Linux ma chissà perché penso sempre che sia oltre le mie forze).

    2. fiurdesoca 19 luglio 2024

      è una vita che uso linux. prima una derivata ubuntu poi una derivata debian. per quello che uso del computer mi trovo bene. certo ha un modo diverso di gestire il computer ma non mi pare impossibile da imparare. di sicuro con linux un programma o va e va bene o ti fa impazzire.

    3. Astronauta 19 luglio 2024

      Qualcuno ha mandato alla crucca un messaggio.
      Almeno gli ha indicato CHI ha il vero potere aldi sopra di essa.

    1. sbregaverse 19 luglio 2024

      Microsoft s'è beccato il covid !

    2. sbregaverse 19 luglio 2024

      Covid s'è beccato il biden !

    3. Giudice Holden 19 luglio 2024

      ... il treno fischia, biden rischia, kamala in mischia.

    4. Giudice Holden 19 luglio 2024

      Manca la h...

    5. Astronauta 19 luglio 2024

      gli Usa sono a rischio
      kill bill lo arrostiscono

    1. Astronauta 19 luglio 2024

      “””Questa interruzione mostra l’immenso potere e la portata di questi servizi.”””
      questainterruzione mostra la cretineria di dar potere a qualcosa di molto fragile che si sapeva fin dall inizio che lo fosse.
      La portata dei servizi quando un semplice guasto o la mancanza di corrente li fanno andare ko, sono cose da ingenui ragazzini.
      Che e’la condizione degli uomini di adesso.

    1. Heidrek 19 luglio 2024

      Segnalo però che parecchie infrastrutture hanno continuato a funzionare grazie a sistemi d'emergenza che evidentemente bypassano il sistema principale, tra questi le autostrade italiane e l'aeroporto di Bergamo, ma leggo notizie di molte altre.

      Il problema della sicurezza informatica è sempre di chi la gestisce, è sempre buona cosa affidarsi a più soluzioni differenti, diversificare e soprattutto conservare backup offline...

    1. LuxIgnis 19 luglio 2024

      Non c'è bisogno di ricorrere a chissà quali spiegazioni, ma chiunque conosca bene un computer sa che sono molto fragili. Basta veramente poco per mandare in tilt a catena tutta il sistema.
      Peggio poi se molti sistemi utilizzano lo stesso software come in questo caso.
      È molto più frequente di quello che si creda. Questo è saltato alla ribalta perché ha colpito mezzo mondo e diversi sistemi informatici.
      Tempo fa la mia banca mi ha mandato un avviso che non funzionavano bancomat e altro perché all'aggiornamento del sistema gli era saltato tutto. Per 3 giorni tutto è rimasto bloccato. Chi aveva bisogno di contanti, di pagamenti o di riscossioni ha dovuto aspettare.

      Io provo a dirlo a tutti che affidarsi troppo al digitale è un grosso errore. Ma non so se mi ascoltano.

      L'uomo è folle, lo dico sempre, e questa è la riprova.

    2. uomospeciale 19 luglio 2024

      Pensa che io non uso manco le carte di credito e ogni operazione importante, la faccio sempre di persona allo sportello.
      Per tutto il resto, uso sempre i contanti.
      Non ho mai capito come faccia la gente a fidarsi così tanto dell'informatica.
      Non sono sistemi affidabili e credo che non lo saranno mai.
      Mio fratello ogni tanto usa l'home banking ma io non riesco proprio a fidami, ne ho viste e sentite troppe..
      A ogni modo per ridurre al minimo i rischi gli ho creato una pendrive con una distro Linux compilata su misura per accedere solo da PC, e solo al suo conto con autenticazione a 2 fattori + Token...
      Un Mini-PC da me assemblato allo scopo, quasi sempre spento e scollegato dalla rete ma che ogni tanto viene collegato usandolo solo per questo e basta *

      *Sono un mezzo Hacker Paranoico.. 🤪😄

    3. LuxIgnis 19 luglio 2024

      Se c'è un blocco informatico non funzionano neanche le operazioni allo sportello. Fanno tutto da terminale.

      Non è un problema di protezioni, quelle funzionano anche troppo bene. Il problema è che proprio non puoi fare nulla.

    4. uomospeciale 19 luglio 2024

      Lo so.
      Ma quando una società si basa su tecnologie inaffidabili, il massimo che puoi fare come singolo è cercare di ridurre i rischi personali come ho fatto io.
      Altre strade non ce ne sono.

    5. Nonso 19 luglio 2024

      Perché sei l'essere più duro dell'universo. E ok*.
      Altrimenti sapresti che le strade sono diverse, anche lungo lo stesso percorso. Ognuno riduce i rischi personali come meglio può in base a come vuole e gli interessa. E qui ok*.

      *va bene

    6. LuxIgnis 19 luglio 2024

      Per quelle non c'è bisogno di fare grandi cose, bastano piccole accortezze. E con tutte le protezioni che ci sono oggi è molto difficile che succede qualcosa se non sei uno sprovveduto.

    7. Nonso 19 luglio 2024

      Cazzate

    8. LuxIgnis 19 luglio 2024

      È arrivato l'esperto.
      Bene spiegaci come fare ad accedere a un conto di un altro, a clonargli la carta e cose simili.
      Se è così facile, delucidaci.
      Qua qua qua qua qua qua...

    9. Nonso 19 luglio 2024

      Cagate

    10. LuxIgnis 19 luglio 2024

      Restando in tema mi sa che te la sei fatta appena addosso.

    11. Nonso 19 luglio 2024

      ok*

      *va bene

    12. LuxIgnis 19 luglio 2024

      Tarantella de lu cacare

    13. Nonso 19 luglio 2024

      Lux, col tempo ti affievolisci

    14. XaMAS 20 luglio 2024

      quindi nella sua banca i sistemisti non fanno copie di backup, non usano la memorizzazione dei dati in stile RAID, tutte cose che si fanno da almeno 30 anni?
      complimenti, ottima banca!

    15. XaMAS 20 luglio 2024

      io sono 20 e passa anni che uso la carta di credito online e non ho mai avuto problemi.
      sara' che non visito siti porno?
      sara' che non installo giochi o programmi illegali?

      probabile

    16. XaMAS 20 luglio 2024

      basta conoscere e saper utilizzare specifiche distribuzioni linux che hanno programmi per entrare sia su pc che su cellulari o entrare in reti wifi dei vicini di casa.

      no, non e' facile, ma nemmeno poi tanto difficile se si ha un po' di pratica con l'informatica e la programmazione

    17. LuxIgnis 20 luglio 2024

      Da quello che so succede a tutte. In pratica come quello che è successo in questo caso dell'articolo. Si fa un aggiornamento software che ha qualche difetto e salta tutto. I dati sono inalterati e raggiungibili è l'operatività su rete che non funziona.
      In piccolo è quello che succede a un PC. Fai un aggiornamento di windows, o installi qualcosa, va in conflitto con qualcosa, e il pc si blocca. I dati ce l'hai tutti ma devi ripristinare il sistema se vuoi accedervi. O con un altro computer. Togli l'aggiornamento e tutto torna a posto.
      Mai successo?
      Sarà che sto sui computer da 40 anni e ne ho viste di cose.

    18. LuxIgnis 20 luglio 2024

      Beh lo so. E non c'è nemmeno bisogno di chissà che cosa per entrare nel sistema. Basta un dischetto di DOS, se lo sai usare. Ma quando il sistema è partito è partito. O lo ripari o lo ripristini. Per esperienza è meglio ripristinarlo con una copia di backup se ce l'hai. Si fa prima e non perdi un solo dato. Io ho avuto stranissimi conflitti software nel tempo che per capirli mi ci sono voluti giorni e tentativi. Vai a tentativi il più delle volte.
      Ma lì nelle banche o altro parliamo anche di sistemi ultra protetti e certe cose non sono permesse facilmente. Le protezioni sono necessarie ma possono creare enormi problemi in caso di guasti.

      Entrare in rete wifi dei vicini è difficilissimo. Hai bisogno di un Linux specifico, di una chiavetta wifi specifica (non tutte vanno bene) e tanta tanta fortuna. Una volta era più semplice ora no. Fai prima ad andare a trovare con una scusa i vicini e senza farti vedere tocchi un tasto del router (che lasciano tutti attivo) e il gioco è fatto.

    1. Seik Eloth 19 luglio 2024

      Preludio alla prossima puttanata stile covid.
      Abbiate cash in casa!
      Tra l'altro: "crowdstrike", geniali come sempre.

    2. ducadiGrumello 19 luglio 2024

      Sì, parrebbero proprio prove tecniche. Oltre al cash, anche qualche scorta alimentare non guasterebbe

    3. Astronauta 19 luglio 2024

      Cash,scorte di cibo non deperibile per almeno tre settimane, acqua in bottiglia…. Non funzionerà’ piu nulla tutti si riverseranno nei centri commerciali a far scorta…Ma se non funzionano gli atm nessuno gli dara’ nulla. Marcira’ tutto.Ideona i grandi centri commerciali!

Visualizzati 59 di 59 commenti approvati.